A BYD prepara uma atualização de segurança após testes revelarem falhas na picape Shark. Um especialista conseguiu acessar a multimídia, o microfone, a localização e travar portas remotamente por meio de uma brecha no sistema Android, além de manipular faróis e limpadores via conexão física direta no veículo. A montadora confirmou a vulnerabilidade, esclareceu que dados críticos exigiam aval na tela e reforçou proteções para impedir novos acessos indevidos.
A BYD prepara uma atualização de software para corrigir falhas de segurança identificadas na Shark 6, picape híbrida vendida na Austrália, essa é a nomenclatura utilizada fora do Brasil, mas trata-se da mesma picape vendida no país.
A investigação foi exibida pelo programa australiano Four Corners, da emissora ABC, em setembro. Durante o teste, o especialista Dan Hreszczuk conseguiu acessar o sistema de entretenimento, reproduzir áudios, visualizar imagens na central multimídia e travar as portas. Também foi possível acessar o microfone interno e acompanhar a localização do veículo.
Moraes manda expedir mandado de prisão de Eduardo Bolsonaro e determina cancelamento de passaportes
Cenário é favorável a impeachment de ministros do STF no novo Senado, mas processo é rodeado de incertezas
Flávio diz que mudanças defendidas na Constituição se referem a reforma do Judiciário, fim da reeleição e redução da maioridade penal
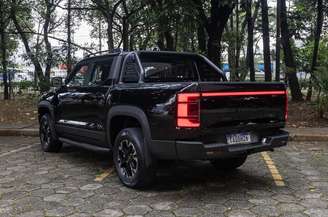
O episódio chamou atenção principalmente porque alguns desses recursos puderam ser acionados remotamente depois que o especialista instalou um aplicativo não autorizado no sistema do carro. A BYD investigou o caso e confirmou que identificou uma vulnerabilidade relacionada ao acesso a ferramentas de desenvolvimento do software da central multimídia.
Como foi feita a invasão?
Segundo a fabricante, o acesso à central ocorreu por meio de uma brecha relacionada ao Android Debug Bridge (ADB), ferramenta utilizada no desenvolvimento e na depuração de sistemas Android. Embora normalmente esteja desativada, uma falha permitiu habilitar esse recurso e instalar um aplicativo de terceiros sem confiança estabelecida.
A BYD afirma que conseguiu reproduzir a vulnerabilidade em seus próprios testes. A empresa também esclareceu que, para acessar informações como a localização e o áudio captado pelo microfone, o procedimento exigia que o motorista autorizasse uma solicitação de permissão exibida na tela.
Para corrigir o problema, a fabricante prepara uma atualização remota de software, que deverá eliminar o caminho utilizado para habilitar o ADB. Até o momento, não foi divulgada uma data para a liberação da correção. A empresa também avalia se vulnerabilidades semelhantes afetam outros modelos da marca.
Faróis e limpadores também foram acionados
O experimento foi além da central multimídia. Durante a demonstração, o especialista conseguiu acionar os limpadores de para-brisa e desligar os faróis enquanto a picape estava em movimento.
Nesse caso, porém, o procedimento foi diferente. De acordo com a BYD e com o próprio pesquisador, foi necessário acessar fisicamente a fiação do veículo e conectar um dispositivo à rede interna de comunicação eletrônica, conhecida como CAN bus. Portanto, não se tratou de um comando executado simplesmente pela internet, sem contato com o carro.
A fabricante informou que adotou novas medidas de proteção na interface de diagnóstico OBD, utilizada para acessar informações e sistemas eletrônicos do veículo. Entre as medidas estão o isolamento físico e a autenticação dos dispositivos conectados, com o objetivo de dificultar o acesso não autorizado a funções críticas.
O especialista afirmou que não conseguiu acessar sistemas mais críticos, como os freios e as câmeras do veículo. Ainda assim, o teste mostrou que interferências em equipamentos como faróis e limpadores podem representar um risco à segurança, especialmente quando acontecem durante a condução.


