Um documentário da ABC News revelou graves falhas de cibersegurança em carros elétricos chineses na Austrália. Um especialista invadiu uma picape BYD Shark 6 sem senha, assumindo o controle de funções do veículo, escutando a cabine e acionando a Siri para extrair contatos de um iPhone, incluindo o do primeiro-ministro australiano. A investigação também apontou que dados sensíveis de condução de modelos da Xpeng ficavam totalmente acessíveis para a montadora na China.
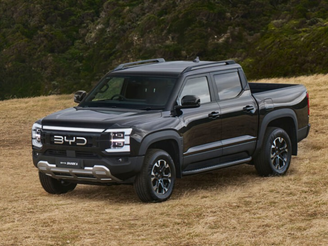
Um hacker conseguiu invadir uma BYD Shark 6 sem precisar de senha, controlar funções do veículo e ouvir tudo o que acontecia dentro da cabine. A demonstração, contudo, foi além: pelos alto-falantes da picape, ele ativou a Siri no iPhone do motorista e conseguiu obter seu número de telefone, data de nascimento e lista de contatos. Um desses números pertencia ao primeiro-ministro da Austrália.
A demonstração faz parte de um documentário da ABC News sobre os riscos de segurança cibernética ligados à chegada de carros elétricos chineses à Austrália. A investigação também colocou a Xpeng sob a lupa. Uma fonte anônima teve acesso a um modelo G6 e conseguiu visualizar dados como localização, velocidade, ocupação dos bancos e ângulo do volante. A reportagem aponta que essas informações, junto a outros registros, também ficavam disponíveis para a montadora na China.

Nissan, Chevrolet e Renault: 5 carros que saíram de linha no Brasil em 2026
Em 1945, um submarino britânico localizou, às cegas, um submarino alemão a 150 metros de profundidade; o que aconteceu logo em seguida jamais voltou a ocorrer

BYD Dolphin Mini encosta no Fiat Argo e Hyundai HB20 cresce 75% em agosto
No caso da BYD, o teste foi conduzido por Dan Hreszczuk, especialista em cibersegurança automotiva. Ele ficou com uma Shark 6 por duas semanas e encontrou uma vulnerabilidade que deu acesso aos sistemas da caminhonete. Sem precisar de senha, a brecha permitiu trancar o motorista dentro da cabine, aumentar o som no volume máximo e manipular limpadores de para-brisa e faróis com o carro em movimento.
O microfone levou o experimento a outro patamar. Hreszczuk conseguiu ouvir áudios gravados no interior da picape, com acesso em potencial a conversas e ligações dos ocupantes. Em seguida, reproduziu pelos alto-falantes do modelo ...
Matérias relacionadas


