A urna eletrônica brasileira é imune a ataques externos por operar isolada, sem conexão com a internet ou redes sem fio. Desenvolvido pelo TSE e auditável por diversas entidades, o sistema garante autenticidade via assinaturas digitais e lacração de códigos. Um chip de segurança blindado impede a inicialização do aparelho se houver qualquer alteração no software. Além disso, a transmissão dos votos é feita por rede privada e criptografada, com proteção física por lacres invioláveis.
As dúvidas e teorias que surgem durante os períodos eleitorais sobre a segurança do sistema eletrônico de votação brasileiro levam a questionamentos frequentes sobre a possibilidade de fraudes, invasões ou ataques ao equipamento. O sistema utilizado no Brasil desde 1996 combina tecnologia de ponta, testes contínuos e diversos mecanismos de auditoria.
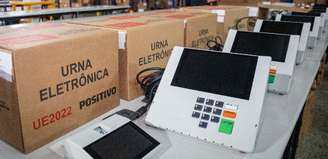
A urna eletrônica não é vulnerável a ataques externos de rede. O equipamento funciona de forma totalmente isolada: não possui placas ou hardwares para conexões de rede com ou sem fio, tampouco acesso à internet. Além disso, o sistema operacional baseado em Linux adotado na urna é preparado sem nenhum mecanismo de software que permita conexão de rede ou acesso remoto.
Rolex, garota de programa e lobby: Ex-sócio faz revelações sobre Flávio Bolsonaro, diz site
César Tralli diz que decisões judiciais 'interferiram na liberdade' da Globo de realizar debates
A três dias da eleição, diretor da Quaest diz que disputa ainda não esquentou e vê espaço para surpresa de todo tipo
A segurança e a integridade do sistema fundamentam-se nos atributos de integridade (garantia de que o programa não foi modificado) e autoria/autenticidade (confirmação de que o programa foi produzido pelo TSE):
Desenvolvimento e Acesso ao Código-Fonte: Todos os programas são desenvolvidos pelo TSE e permanecem abertos para inspeção por entidades fiscalizadoras (partidos políticos, Ministério Público, OAB, Polícia Federal, universidades, entre outras) por pelo menos um ano. Dentro do próprio órgão, as equipes de desenvolvimento de softwares da urna são segregadas das equipes responsáveis pela transmissão e totalização dos votos.
Lacração e Hashes: Na Cerimônia de Lacração dos Sistemas Eleitorais, os programas são assinados digitalmente e são gerados resumos digitais (hashes). Cópias das assinaturas e dos hashes são disponibilizadas para auditoria e ficam armazenadas em mídias não regraváveis na sala-cofre do TSE.
Hardware de Segurança: Dentro de cada urna há um componente chamado hardware de segurança, equipado com um chip blindado fisicamente. Antes da inicialização do BIOS, o hardware de segurança valida as assinaturas e os hashes dos programas. Se qualquer linha do código-fonte tiver sido modificada ou não possuir assinatura original do TSE, o equipamento é bloqueado e não funciona. Qualquer tentativa de violação física do chip resulta em sua destruição.
Fabricação dos Componentes: Os componentes eletrônicos entregues pelos fabricantes vêm "vazios", sem inteligência própria ou programas. O fabricante não possui acesso ao código-fonte e nem consegue testar a urna acabada sem as chaves cadastradas pela Justiça Eleitoral.
Inseminação e Transmissão: A transferência dos programas para as zonas eleitorais ocorre por rede privada e criptografada. Após a instalação dos softwares nas urnas, as entradas físicas são seladas com lacres especiais produzidos pela Casa da Moeda, que mudam de aparência se forem retirados. Na transmissão pós-votação, os dados contidos nas mídias de resultado são protegidos por criptografia e assinaturas digitais, sendo enviados em frações de segundo por rede própria da Justiça Eleitoral.


