Em 1963, os EUA lançaram cerca de 500 milhões de agulhas no espaço para vencer uma guerra; 63 anos depois, algumas continuam girando ao redor da Terra
Após anos de envelhecimento, a China enfrenta uma nova realidade: suas famílias já sustentam mais idosos do que crianças
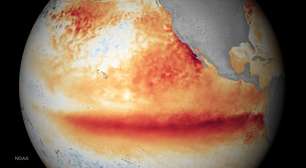
O que é o super El Niño? Entenda o fenômeno que pode provocar calor extremo e chuvas intensas
Clicar em "Sim, e não pergunte novamente" no Claude Code parecia inofensivo; acabou resultando no vazamento de milhares de senhas no GitHub
Selecionar "não perguntar novamente" no Claude Code salva o comando exatamente como está, incluindo senhas e chaves; A Apiiro encontra 1.122 arquivos públicos com segredos no GitHub, e a Anthropic já estuda um scanner integrado
A opção "Sim, e não pergunte novamente" do Claude Code causou o vazamento de milhares de senhas no GitHub. Segundo a Apiiro, ao marcar a caixa para automatizar decisões, a ferramenta salvava os comandos aprovados na íntegra, incluindo dados sensíveis. Essas informações acabavam incorporadas ao código gerado pela IA, expondo publicamente credenciais de bancos de dados, chaves SSH, tokens do GitHub e da AWS, gerando graves riscos de segurança e potenciais prejuízos financeiros aos desenvolvedores.

Se há uma característica marcante nos modelos de IA generativa, é a sua insistência em fazer perguntas. Eles não conseguem encerrar uma interação sem perguntar: "Quer que eu faça mais alguma coisa?". Isso está no DNA deles; os LLMs são sistemas preditivos que precisam continuar avançando. As ferramentas atuais permitem restringir esse comportamento, embora o resultado possa não ser o esperado.
O problema
O Claude Code pode operar em modo automático, mas sempre perguntará ao usuário como prosseguir caso precise tomar uma decisão importante. Para tornar a experiência menos cansativa, a aplicação oferece a opção "Sim, e não pergunte novamente" — aquele tipo de caixa de seleção que marcamos, por exemplo, ao excluir uma pasta que contém muitos itens. É um "sim para tudo", deixando que as consequências sigam seu curso.
Em 1963, os EUA lançaram cerca de 500 milhões de agulhas no espaço para vencer uma guerra; 63 anos depois, algumas continuam girando ao redor da Terra
Após anos de envelhecimento, a China enfrenta uma nova realidade: suas famílias já sustentam mais idosos do que crianças
O que é o super El Niño? Entenda o fenômeno que pode provocar calor extremo e chuvas intensas
No caso do Claude Code, marcar a opção de não perguntar novamente significava que o comando aprovado era salvo exatamente como foi digitado — incluindo quaisquer senhas presentes nele — em um arquivo que poderia acabar sendo incorporado ao código gerado pela IA.
Como a Apiiro descobriu, isso levava ao vazamento de senhas de bancos de dados, credenciais de acesso a servidores SSH do usuário, chaves privadas e até mesmotokens do GitHub e chaves da AWS.
Acesso público a dados sensíveis
Imagine a dimensão desse vazamento: qualquer pessoa que encontrasse esses dados — como uma chave de API privada — poderia causar um prejuízo financeiro significativo ao desenvolvedor. E as ...
Matérias relacionadas
Soberania Digital Em 2027: Por Que o Futuro da Nuvem e da IA Exige Fugir do "Aprisionamento"
Microsoft promete até 40% mais velocidade no Windows 11 com apenas 8 GB de RAM



Comentários
Os comentários são de responsabilidade exclusiva de seus autores e não representam a opinião deste site. Se achar algo que viole os termos de uso, denuncie.