
Sabotagem? EUA descartam ataque hacker após falhas que atingiram Microsoft, NSA e tráfego aéreo
As principais autoridades de segurança dos Estados Unidos afirmaram nesta quarta-feira (18) não haver indícios de sabotagem ou ataque cibernético por trás da sequência de falhas técnicas que atingiu sistemas da Microsoft, serviços bancários, o tráfego aéreo e até a poderosa rede interna da Agência de Segurança Nacional (NSA). Segundo o governo, os incidentes são independentes e resultaram de operações de manutenção e atualizações técnicas sem relação entre si.
Autoridades de segurança dos Estados Unidos descartaram indícios de ataques cibernéticos ou ações coordenadas estrangeiras após falhas técnicas simultâneas atingirem a Microsoft, o tráfego aéreo, bancos e a rede interna da NSA. Em audiência no Congresso, líderes de inteligência explicaram que os problemas foram pontuais, causados por manutenções e atualizações independentes. Apesar de o FBI manter o monitoramento preventivo, os incidentes expuseram a vulnerabilidade das infraestruturas do país.
Após dias de especulação sobre uma possível ofensiva cibernética contra infraestruturas críticas dos Estados Unidos, três dos principais responsáveis pela área de segurança nacional do governo norte-americano afirmaram nesta quarta-feira (18) não haver indícios de que a sucessão de falhas técnicas registradas nos últimos dias esteja ligada a hackers, governos estrangeiros ou qualquer operação coordenada.

As declarações foram feitas durante uma audiência no Congresso dedicada à segurança interna, convocada em meio à crescente preocupação provocada por uma série incomum de interrupções que afetaram sistemas considerados estratégicos para o funcionamento do país.

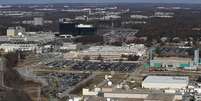
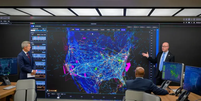
Em menos de uma semana, problemas técnicos atingiram produtos da Microsoft utilizados em diversos países, provocaram uma rara paralisação do tráfego aéreo nos Estados Unidos, afetaram temporariamente serviços bancários e chegaram a interromper, na terça-feira (17), o funcionamento da rede interna de comunicações da Agência de Segurança Nacional (NSA), uma das estruturas mais sensíveis da comunidade de inteligência norte-americana.
A coincidência entre os incidentes alimentou suspeitas de que os episódios pudessem fazer parte de uma campanha coordenada conduzida por adversários dos Estados Unidos. Parlamentares de diferentes correntes políticas pressionaram integrantes do governo a explicar se existia alguma conexão entre as ocorrências e se a sequência de eventos poderia revelar vulnerabilidades graves na infraestrutura digital do país.
Diante dessas dúvidas, os três principais responsáveis ouvidos pelos congressistas apresentaram uma avaliação convergente: até o momento, não há qualquer evidência de que os incidentes possuam origem comum ou resultado de ação deliberada.
A posição representa a avaliação mais abrangente apresentada pelo governo norte-americano desde o início da sequência de falhas.
Não existiria ação hacker coordenada
O diretor nacional de Inteligência, Jay Clayton, reconheceu que a proximidade entre os episódios naturalmente desperta questionamentos. Segundo ele, as apurações realizadas até agora indicam que os problemas decorreram de falhas independentes relacionadas a operações de manutenção e atualizações tecnológicas distintas.
"Entendo que o momento em que esses incidentes ocorreram levante dúvidas", afirmou. Ainda assim, acrescentou que os eventos analisados até agora apontam para "falhas independentes ligadas a operações de manutenção e evoluções técnicas".
Questionado por diversos parlamentares sobre a possibilidade de uma coordenação externa, Clayton declarou ter um "nível muito elevado de confiança" na conclusão de que não existe qualquer ação coordenada por um governo estrangeiro por trás da sucessão de problemas.
Segundo ele, as investigações realizadas até agora não identificaram elementos que permitam relacionar um incidente ao outro.
A preocupação dos parlamentares reflete um cenário em que os Estados Unidos vêm atribuindo a países como China, Rússia, Irã e Coreia do Norte uma quantidade crescente de operações de espionagem digital, tentativas de invasão de sistemas estratégicos e campanhas de desinformação.
Por essa razão, a combinação de falhas envolvendo sistemas tecnológicos, transporte aéreo, setor financeiro e serviços de inteligência rapidamente despertou suspeitas dentro e fora de Washington.
NSA e Microsoft ampliaram preocupações
Entre os episódios mais sensíveis está a interrupção registrada na rede de comunicações internas da NSA. Responsável por atividades de inteligência eletrônica e monitoramento de ameaças digitais, a agência ocupa posição central nas estruturas de segurança nacional dos Estados Unidos.
Ao ser questionado especificamente sobre o incidente, Jay Clayton afirmou que o problema ocorreu durante uma "operação rotineira de manutenção", afastando a hipótese de invasão externa.
A mesma avaliação foi compartilhada pelo secretário de Segurança Interna, Markwayne Mullin. Segundo ele, existe "98% de confiança" de que os incidentes não tiveram relação com adversários tentando comprometer os sistemas norte-americanos.
A declaração procurou responder às preocupações levantadas após a interrupção temporária de serviços ligados à Microsoft, cuja presença em órgãos públicos, bancos, empresas de infraestrutura e instituições de defesa faz com que qualquer falha de grande escala tenha repercussões internacionais.
FBI mantém monitoramento por precaução
O diretor adjunto do FBI, Christopher Raia, afirmou que especialistas em segurança cibernética continuam mobilizados para examinar cada um dos incidentes. Segundo ele, equipes técnicas permanecem trabalhando por precaução, apesar da ausência de evidências apontando para atividades maliciosas.
"Nossos especialistas em segurança cibernética estão mobilizados e, mais uma vez, não detectamos nenhuma atividade mal-intencionada até o momento", afirmou. Raia acrescentou que a investigação prossegue para eliminar qualquer margem de dúvida e garantir que nenhuma ameaça tenha passado despercebida durante as verificações iniciais.
A mesma mensagem havia sido transmitida na véspera pelo secretário de Estado norte-americano, Marco Rubio, durante compromissos oficiais na Ásia. A chefe da diplomacia dos Estados Unidos declarou não existir "qualquer indício" ou "prova" de ligação entre os diferentes incidentes registrados nos últimos dias nem sinais da atuação de agentes hostis.
Mesmo com as garantias oferecidas por integrantes do governo, a sequência de falhas expôs a vulnerabilidade de sistemas altamente interconectados e mostrou como interrupções simultâneas em áreas distintas podem rapidamente gerar suspeitas de sabotagem. Os episódios também reacenderam o debate sobre o grau de dependência de governos e empresas em relação a um número reduzido de plataformas tecnológicas.
Com AFP
 A RFI é uma rádio francesa e agência de notícias que transmite para o mundo todo em francês e em outros 15 idiomas.


Comentários
Os comentários são de responsabilidade exclusiva de seus autores e não representam a opinião deste site. Se achar algo que viole os termos de uso, denuncie.